OpenAI 帳號接管事件顯示,AI 助理連接的資源會放大登入缺陷的後果:Hacktron 於 2026 年 9 月 13 日披露,研究員在 7 月 25 日串接兩個漏洞,透過員工的 Codex 在內部程式庫建立測試用 PR。 團隊表示測試隨後停止,沒有讀取內部程式碼。這是研究團隊公開的驗證範圍,不能延伸解讀成已發生資料外洩。研究報告
企業常把社群論壇列為周邊服務,把程式碼與員工帳號視為核心資產。風險評估得沿著帳號實際擁有的權限逐項檢查。只要共用登入把兩邊接在一起,論壇交給誰維護,就可能影響核心服務的安全。
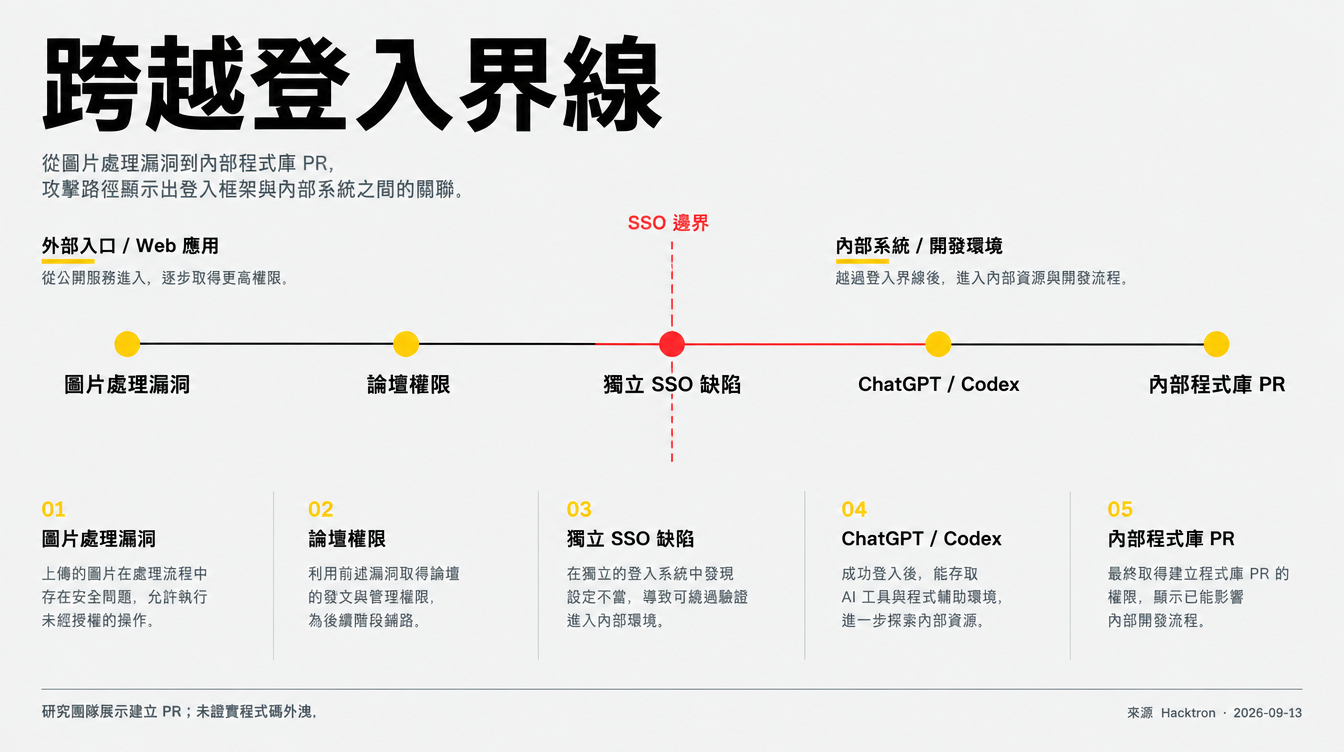
圖片解碼與登入系統,兩個缺口接成一條路
Discourse 官方公告確認,底層 libheif 圖片函式庫的漏洞,可經由論壇上傳圖片觸發遠端程式碼執行。公告編號為 GHSA-vhm9-85gw-x335,對應 CVE-2026-32882,嚴重程度評分為 8.8。Discourse 安全公告
取得論壇權限與接管 ChatGPT 帳號,中間還隔著一道本來應該守住的界線。Hacktron 表示,OpenAI 的單一登入(SSO)設定缺陷,讓這兩件事連在一起。團隊再利用遭接管員工帳號既有的 Codex 連線權限,建立 PR #1186742,藉此證明能觸及內部程式庫。研究報告
PR 是程式碼變更提案;建立提案、通過審查與部署上線,是不同權限。公開證據支持帳號遭接管並能提出變更,沒有證明研究員合併了惡意程式碼,也沒有證明所有外接服務都遭存取。這些界線決定了事件該如何定級。
對企業而言,AI 助理的連接器清單值得和帳號權限一起審查。能登入聊天介面、能讀取一個專案、能對程式庫提出變更,各自應有明確的授權範圍。採購表若只問是否支援企業 SSO,還無法回答單一服務遭入侵後的影響。
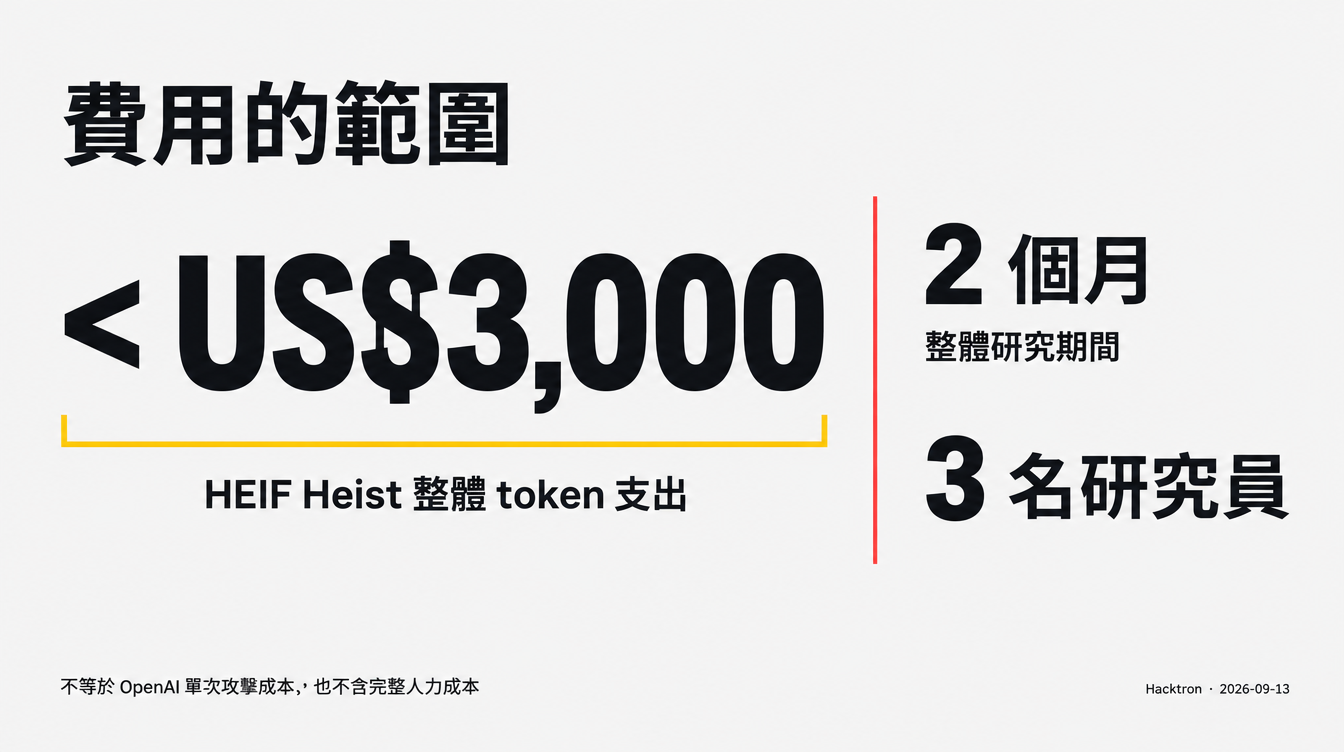
3,000 美元的數字,不能當成一張攻擊價目表
Hacktron 披露,不到 3,000 美元是整個 HEIF Heist 計畫兩個月的 token 費用,研究由三人進行;OpenAI 個案只是其中一部分。研究員也明言,過程仍需要熟練人員引導。費用與方法說明
因此,不能拿這個數字推算任何企業都能以同樣費用遭入侵。Token 帳單也不能代表總研究成本,人員薪資與其他費用並沒有因此消失。
值得企業關注的是反覆試驗的成本。當工具能協助研究員測試不同環境,安全團隊就更難依賴「這個漏洞很難利用」來安排較晚的修補期限。這是根據案例提出的風險判斷,仍需用自家系統的曝險程度與現有控制措施排序。
模型能力也有證據限制。團隊描述 Opus 4.8 遇到困難後,Opus 5 在同一研究脈絡取得進展;這項個案觀察沒有控制測試條件,不能當成兩個模型的通用資安能力排名。研究方法
補丁存在,不代表執行中的服務已經更新
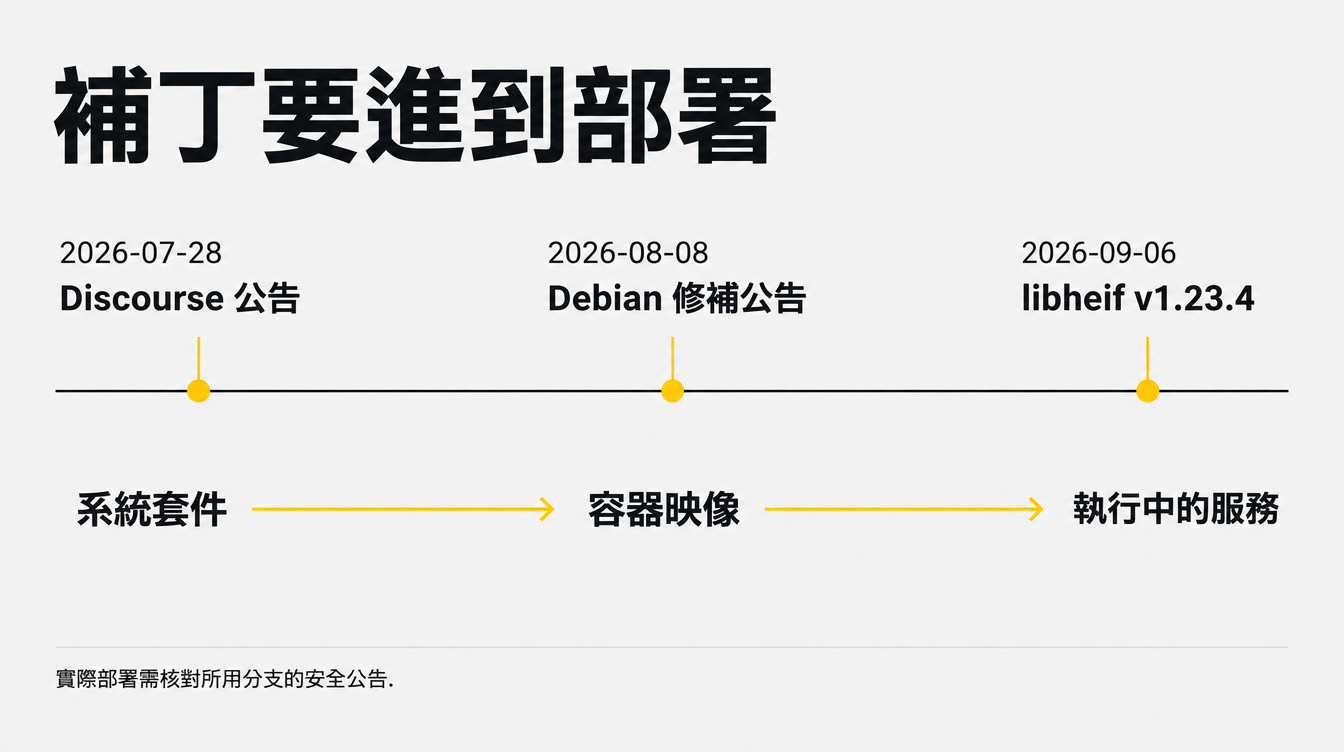
應用程式更新後,容器裡的圖片函式庫仍可能停在舊版。這是軟體供應鏈管理容易漏掉的一項部署責任。
| 官方修補資訊 | 具體紀錄 | 對管理者的意義 |
|---|---|---|
| Discourse,2026 年 7 月 28 日 | 公告列出 2026.7.0、2026.6.1、2026.5.2、2026.1.6 等修補版本,並要求重建容器 | 要求團隊提供實際部署證據,不能只看網頁後台版本 |
| Debian,公告日期 2026 年 8 月 8 日 | Debian 13 的修補套件為 1.19.8-1+deb13u1 | 版本判斷要包含發行版修訂號,不能只看上游主版號 |
| libheif,2026 年 9 月 6 日 | v1.23.4 安全維護版修正多項問題,其中三項列為 high | 修補是一項持續責任,單次升級無法代表往後都安全 |
資料來源:Discourse、Debian DSA-6417-1、libheif v1.23.4。版本資訊核對日期為 2026 年 9 月 18 日,實際部署仍應依所用分支的最新安全公告判定。
Discourse 同時加入圖片處理沙箱,支援程度取決於系統核心。ImageMagick 官方文件也提供限制格式、記憶體與執行時間的安全政策。這些措施讓企業有機會縮小解碼器出錯後的影響範圍;各項限制必須與實際需要的圖片功能一起測試。ImageMagick 安全政策
權責劃分,得跟得上帳號真正能做的事
Hacktron 公開的時序指出,OpenAI 約在通報後 14 小時確認修復,並於 9 月 1 日支付 6,500 美元賞金。報告引述的 OpenAI 說明,把獎勵限定在 OpenAI 自身的發現,論壇測試原本排除在懸賞範圍外。披露時序
懸賞計畫的範圍,與公司內部風險盤點的範圍,是兩種用途。前者規範研究與獎勵;後者必須包含所有能影響身分信任的服務,即使服務由供應商營運。管理階層需要一個跨部門負責人,把身分系統、外部論壇與 AI 連接器的責任接起來。
這也影響 AI 產品的採購成本。每新增一個連接器,都可能增加權限審查、稽核紀錄與撤銷存取的工作。企業若只比較每席訂閱費,很容易低估讓助理長期安全運作所需的人力。
驗收時,可以請供應商與內部團隊共同說明:某個周邊服務失守時,哪些既有登入憑證仍有效,哪些連接器需要撤銷,以及誰有權執行。答覆應附上測試結果,不能只是一張架構圖。
常見問題
這代表 OpenAI 的模型本身遭到破解嗎?
公開資料描述的是圖片處理漏洞,加上獨立的登入系統缺陷。研究員利用既有帳號與連接器權限,沒有證明模型權重遭竊或模型本身遭破解。
更新 Discourse 網頁介面就足夠嗎?
官方公告要求更新包含修補函式庫的 Docker 映像並重建部署。只更新應用程式介面,無法證明底層相依套件也已更新。
企業應該停用所有 AI 連接器嗎?
這個案例不足以支持全面停用。較合理的做法是依資料敏感程度與操作權限,檢查是否需要縮小授權範圍,並驗證帳號出事時的撤銷流程。
低 token 費用代表攻擊完全自動化了嗎?
沒有。Hacktron 說明仍有熟練人員參與;token 支出不能涵蓋所有研究成本,更不能保證換一個目標也會成功。
權威來源
- Hacktron:Hacking OpenAI,事件披露、成本與驗證範圍
- Discourse:圖片處理漏洞安全公告
- Debian:DSA-6417-1 套件修補公告
- libheif:v1.23.4 安全維護版本
- ImageMagick:安全政策
Author Insight
我會把採購問題改得更直接:這個 AI 助理的帳號如果落入別人手裡,公司要關閉多少條連線,才能確定存取真的停止?這個答案比連接器數量更能幫助決策。功能展示看得到新增連線有多快;驗收應該同樣看得到撤銷權限是否有效。
術語表
| 術語 | 本文用法 |
|---|---|
| SSO | 單一登入,讓同一身分登入不同服務的機制 |
| RCE | 遠端程式碼執行,指外部輸入可造成伺服器執行攻擊者控制的程式 |
| PR | Pull request,請求審查與合併程式碼變更的提案 |
| 安全修補回移植 | 將安全修正套入較舊、仍受支援的軟體版本 |
| 沙箱 | 限制行程可用權限與資源的隔離環境 |